Nintendo Switchの画面に表示されるQRコードを悪用し、外部から不正なコードを実行できる可能性のある脆弱性が見つかりました。任天堂は2026年9月10日付でセキュリティに関する告知を公開し、対象となる脆弱性に対処するファームウェア23.0.0を配信しています。Switchを利用している場合は、アップデートを適用しておいたほうがよさそうです。
QRコードを使った通信が攻撃経路に
今回問題となったのは、Switch本体に表示されるQRコードを利用した通信機能です。
Switchでは、アルバムに保存したスクリーンショットやゲーム動画をスマートフォンへ転送する際、画面にQRコードを表示し、スマートフォンで読み取って接続する仕組みが使われています。
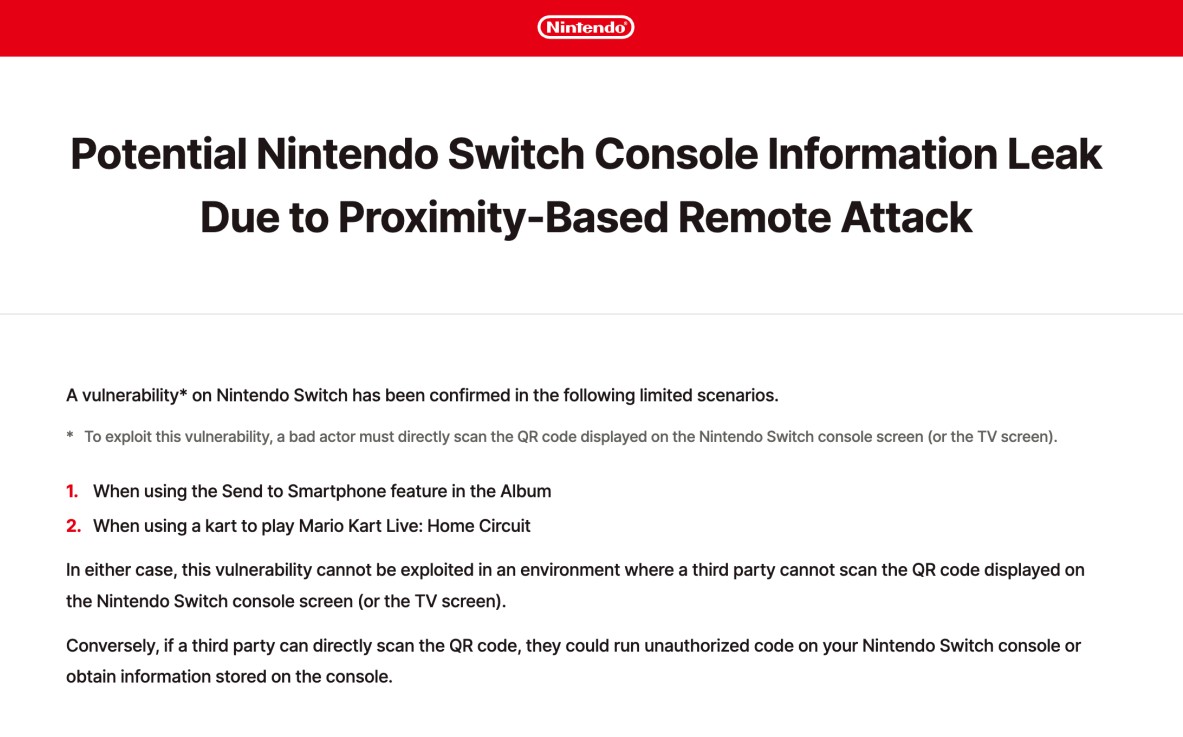
また、「マリオカート ライブ ホームサーキット」でも、Switchとカメラ付きのマリオカートやルイージカートを無線接続するためにQRコードが利用されています。
任天堂によると、今回の脆弱性はCVE-2026-82079として識別されており、近距離からのリモート攻撃につながる可能性があります。攻撃者によって不正なコードを実行されるほか、場合によってはデータを盗まれる可能性もあるとされています。
QRコードを表示する場面では注意
通常の利用で誰もが簡単に攻撃を受けるというものではなく、実際に悪用される状況は限定的とみられます。
ただし、インターネットに接続できない環境ではSwitchのシステムアップデートを適用できない場合があります。そのため任天堂は、アップデートできないユーザーに対して、見知らぬ人がいる場所でアルバムのメディア共有機能を利用したり、「マリオカート ライブ ホームサーキット」のカートとの接続を行ったりしないよう注意を促しています。
特にQRコードを表示した状態で周囲に不審な人物がいる場合は、接続操作を控えたほうが安全でしょう。
Switch 2は今回の脆弱性の対象外
なお、今回の脆弱性は初代Nintendo Switchが対象で、Switch 2には同じ問題は存在しないとされています。
Switch 2向けにもファームウェア23.0.0が配信されており、こちらは新機能や改善が中心です。今回のアップデートでは、これまでテレビ出力時に対応していなかったVRRが、一部の対応ゲームで利用できるようになりました。
フレームレートが変動した際の表示のカクつきを抑えられるため、対応タイトルではより滑らかな映像を期待できます。また、Switch 2では新たにQRコードを使ってMiiを家族や友人と共有する機能も追加されています。
初代Switchについてはセキュリティ面での修正が含まれているため、まだファームウェア23.0.0へ更新していない場合は、早めに適用しておくことをおすすめします。