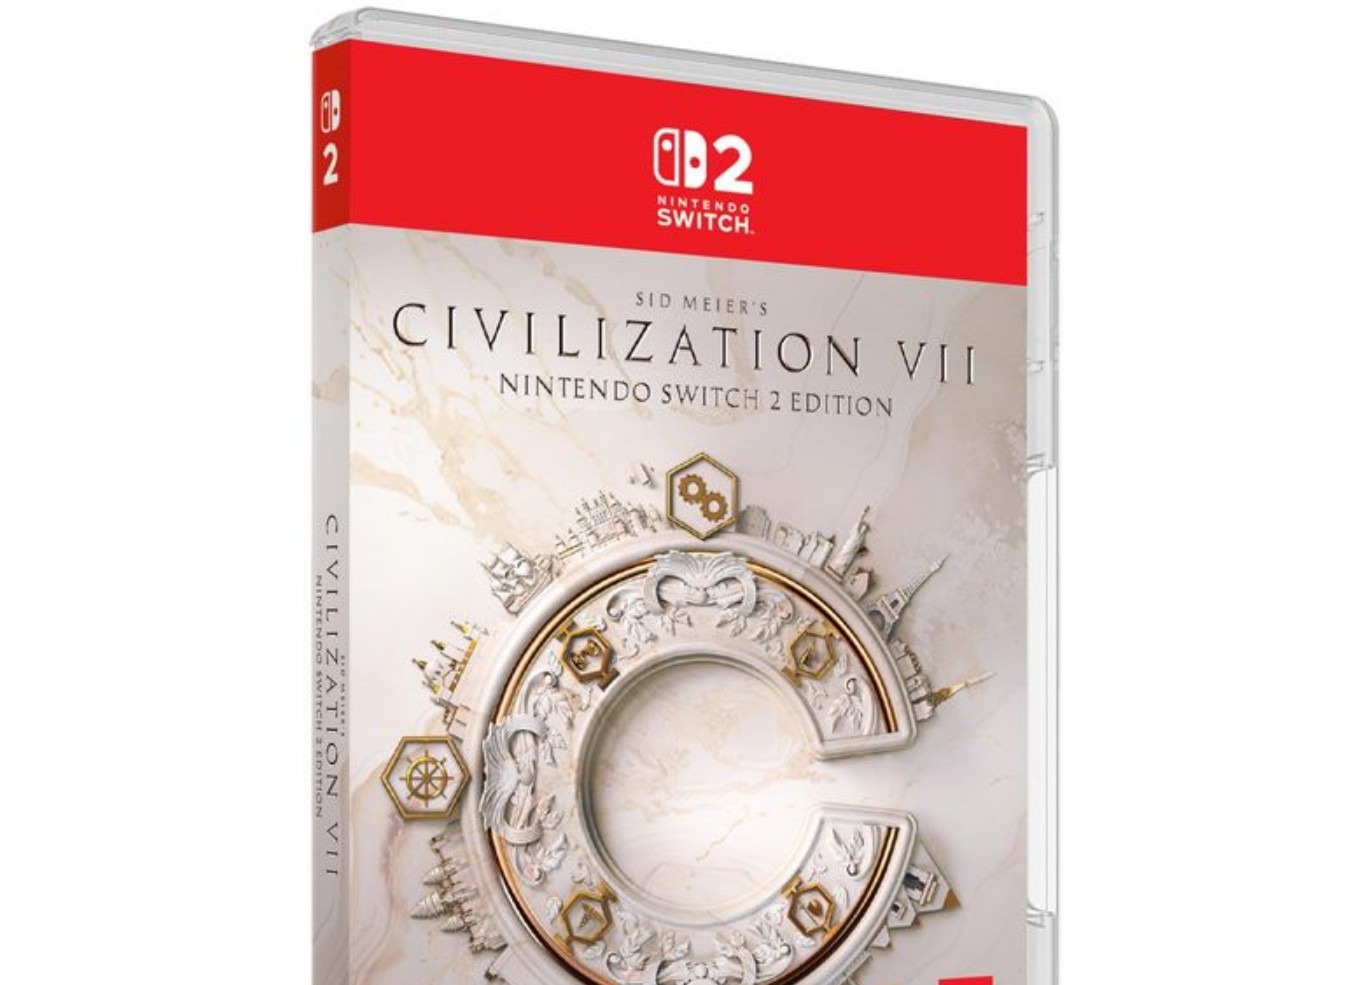
Nintendo Switch 2向けの脆弱性を悪用する手段として、ゲームソフト「Civilization 7」の物理カートリッジが注目されています。こうした状況を受け、同作のSwitch版カートリッジが回収対象になったとの報告が出ています。ドイツのAmazon販売業者から購入者に対して注文キャンセルの連絡が届いており、セキュリティ上の問題が背景にある可能性が指摘されています。
Civilization 7のカートリッジに回収通知
RedditユーザーのMaruluVR氏は、ドイツのAmazon販売業者から「Civilization 7」のSwitch版パッケージを購入したユーザーに対し、注文を処理できなくなったとの連絡が届いた事例を紹介しています。
販売業者からのメールによると、パブリッシャーが技術的およびセキュリティ上の要件を理由に、ゲームの物理版、つまりカートリッジ版を取り下げたとのことです。
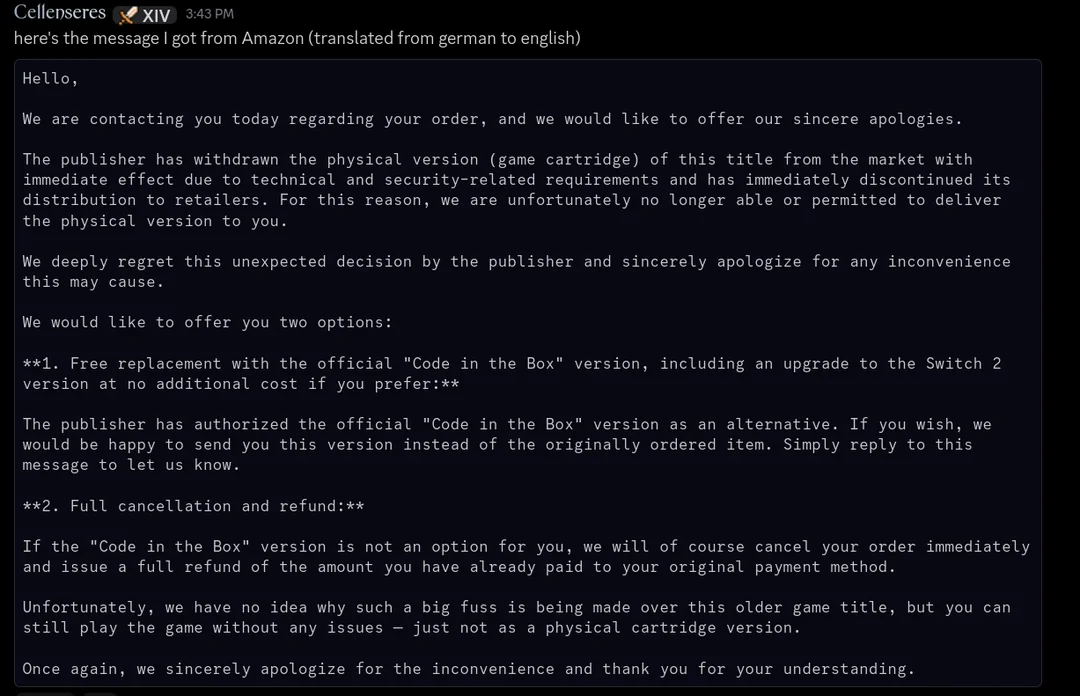
購入者には代替案として、ゲーム本編のダウンロードコードを封入したコードインボックス版への変更が提示されています。このバージョンでは現行世代向けのアップグレードも利用できますが、変更を希望しない場合は注文をキャンセルして返金を受ける必要があります。
今回の回収について、販売業者側も詳しい理由を把握していないようで、購入者にとっても突然の通知となったようです。
Switch 2の脆弱性を悪用するCivSwitch
今回の動きが注目されている背景には、Switch 2向けの新たな脆弱性悪用手法「CivSwitch」があります。
CivSwitchは、開発者のGezine氏によって公開されたSwitch 2向けのエクスプロイトです。現時点では完全な脱獄を実現するものではありませんが、ユーザー領域で任意のコードを実行できるユーザーランドアクセスを可能にします。
この手法では、「Civilization 7」のマルチプレイヤー用チャット機能に存在する脆弱性を利用します。同機能を通じて独自のJavaScriptコードを実行できる仕組みで、未修正のカートリッジが必要になります。
さらに、プログラムを書き込んだRaspberry Pi PicoまたはPico 2をSwitch 2に接続し、USBキーボードとして動作させることでコードを入力します。
つまり、特定のゲームカートリッジと外部デバイスを組み合わせることで、Switch 2上で通常は実行できないコードを動かせるようになるというものです。
Nintendoは過去にも脆弱性の入口を遮断
今回のカートリッジ回収がNintendoの要請によるものなのか、それともパブリッシャー側の独自判断なのかは明らかになっていません。
ただし、Nintendoは過去にもSwitch 2の脱獄につながる可能性があるソフトウェアへのアクセスを制限しています。
例えば、旧Switch向けに提供されていた「SmileBASIC 4」は、Switch 2の脱獄手法「ns2jb」の入口として利用されていました。その後、Nintendoは同タイトルのeShopからのダウンロードを制限したと報じられています。
ns2jbはCivSwitchよりも深いセキュリティ層を突破する手法とされており、Switch 2のゲームデータ吸い出しなど、海賊版につながるリスクも指摘されています。
カートリッジ版の価格高騰も報告
CivSwitchの公開後、「Civilization 7」のSwitch版カートリッジは中古市場でも注目を集めているようです。
Redditでは、同作のカートリッジ版がeBayで高値になっているとの報告も見られます。また、Targetでも品薄状態が続いており、注文キャンセルを経験したという投稿が複数寄せられているとのことです。
NintendoはCivSwitchやns2jbについて公式コメントを出していません。今回の回収が脆弱性対策を目的としたものなのかも、現時点では確認できません。
とはいえ、Switch 2のセキュリティ上の問題を巡り、ゲームソフトそのものが対策対象となる可能性が浮上した点は興味深い動きです。今後、Nintendoがファームウェア更新などを通じて、こうした脆弱性への対策を進めるのか注目されます。
