Androidスマートフォンでは、信頼できないアプリのインストールやAPKのサイドロードに注意するよう呼びかけられています。しかし、スマートフォンを購入して電源を入れる前からマルウェアが仕込まれていたとすれば、ユーザー側で防ぐのは困難です。Bitdefenderの研究者が、こうした深刻な事例を確認しました。
今回報告されたのは「Midnight Mimosa」と呼ばれるマルウェアキャンペーンです。一部の低価格Androidスマートフォンのファームウェアにマルウェアが組み込まれており、端末がユーザーの手元に届いた時点ですでに感染している可能性があります。
DoogeeやCubotのスマホでも確認
Bitdefenderによると、Midnight Mimosaは主に低価格帯のAndroidスマートフォンで確認されています。具体的には、DoogeeのS200 XやCubotのKINGKONG Xなどが挙げられています。
Doogeeは日本でもAmazonなどを通じてスマートフォンを販売しているメーカーで、少なくとも日本のユーザーにとって完全に無関係なブランドとはいえません。今回問題となっているモデルが日本で販売されているかどうかは別として、海外の無名メーカーだけの問題として片付けるのは難しい状況です。
また、こうした端末の中には、複数のメーカーが共通の設計や製造基盤を利用するホワイトレーベル製品とみられるものもあります。
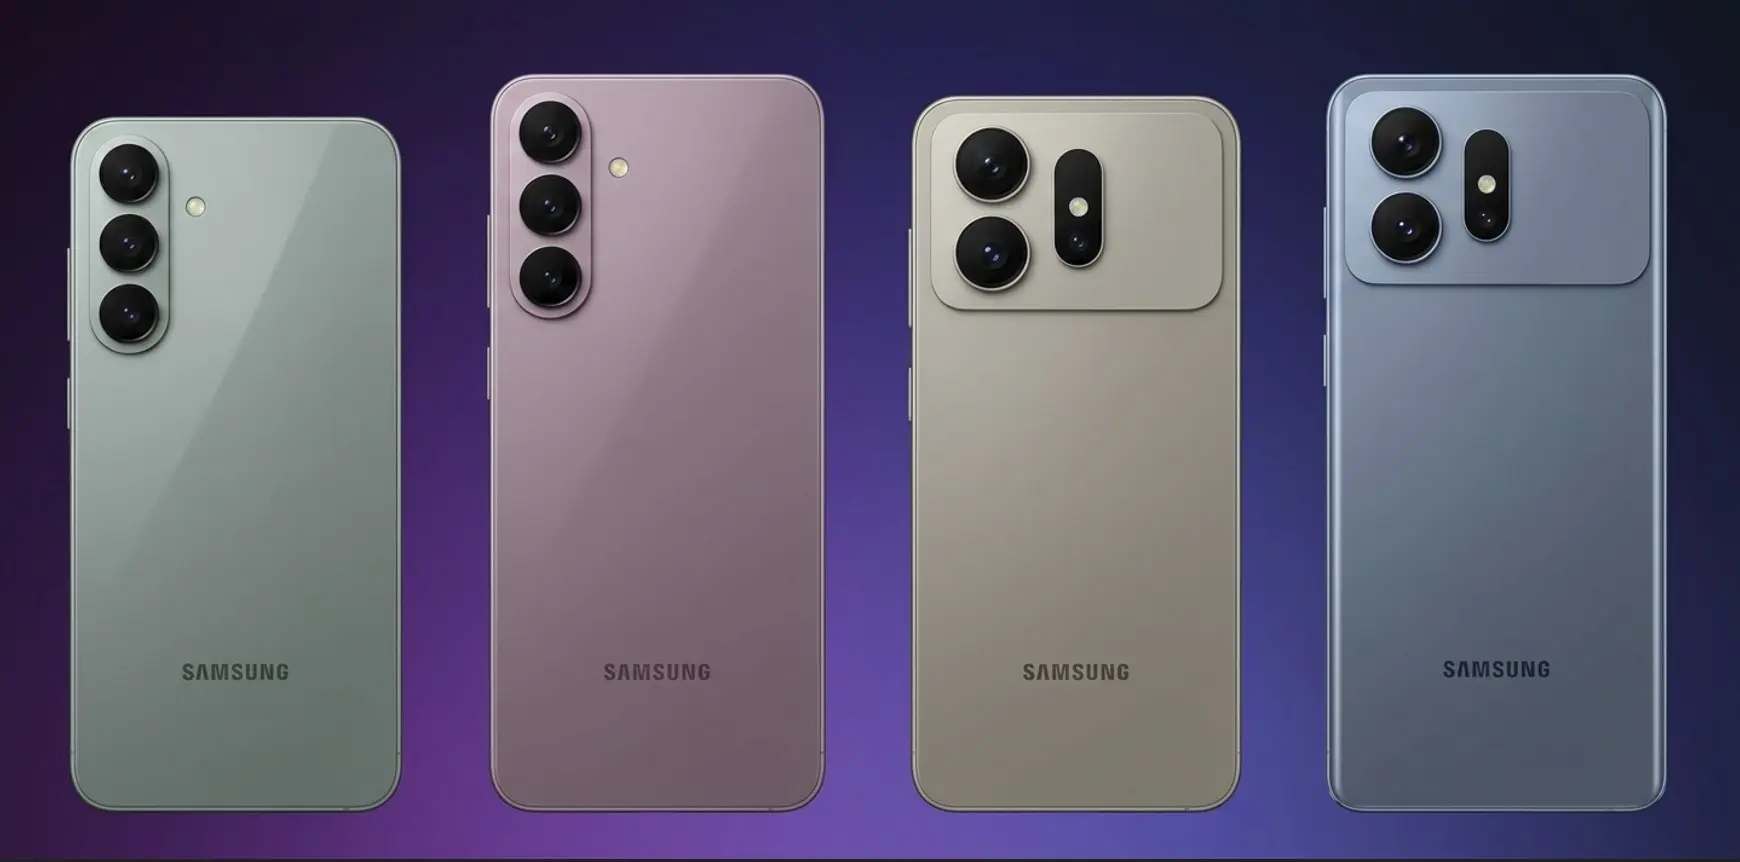
さらに研究では、S24 Ultra、S25 Ultra、S26 Ultra、i17 Pro Max、i16_Pro_Max、17_Pro_Maxなど、SamsungやAppleのフラッグシップを思わせる名称を使った偽造端末でもMidnight Mimosaが確認されています。
つまり、特定の正規メーカーのスマートフォンだけを狙った攻撃ではなく、低価格なAndroid端末を中心に幅広く拡散している可能性があります。
システム権限を悪用してPlay Protectも回避
Midnight Mimosaが特に厄介なのは、一般的な悪意あるアプリとは異なり、端末のシステム領域に存在する点です。
マルウェアはシステムレベルの権限を持つとされ、ユーザーに気付かれないままアプリをインストールしたり、既存アプリを削除したり、権限を付与したりできるほか、外部からコードを読み込むことも可能とされています。
さらに、悪意のあるペイロードを導入する直前にGoogle Playストアを無効化し、Google Play Protectによる検出を避けようとする動きも確認されています。
感染した端末は、広告を利用した不正収益化やクリック詐欺に使われるほか、大規模なボットネットの一部としてDDoS攻撃用のプロキシノードに転用される可能性もあります。
研究によれば、このキャンペーンは約2年間にわたって確認されており、150カ国以上で数千台の端末が影響を受けたとされています。特にメキシコ、フランス、イタリアでの感染が多く、米国、ドイツ、ブラジル、スペインなどでも確認されています。
一般ユーザーによる削除は困難
今回の問題がさらに深刻なのは、通常のアプリと同じようにアンインストールできないことです。
Midnight Mimosaは端末のシステムパーティションに組み込まれているため、完全に取り除くにはファームウェアレベルでの対処や、ADBを使ってマルウェアを無効化するといった高度な作業が必要になります。
ADBやファームウェアの書き換えに詳しくない一般ユーザーにとって、現実的な対処方法とはいえません。そのため、感染が確認された端末では、端末そのものを買い替えることが最も現実的な選択肢になる可能性があります。
今回の事例は、Androidスマートフォンのセキュリティ対策がユーザーによるアプリの管理だけでは十分ではないことを改めて示しています。特に極端に安価な端末や、販売元や製造元がはっきりしない製品を購入する際には、ソフトウェアの安全性についても注意する必要がありそうです。