Googleは、WebブラウザーのChromeに搭載されているセキュリティ機能「セーフ ブラウジング」の保護機能を強化しました。拡張保護機能を有効にしている場合、クリップボードにコピーした危険なコマンドを検知して警告する機能や、Geminiを活用して詐欺サイトを見分ける機能が利用できるようになります。
今回のアップデートでは、利用者に悪意のある操作を実行させる「ClickFix」詐欺への対策も強化されています。
危険なコマンドをコピーすると警告
今回の変更で注目されるのが、クリップボードを利用した攻撃への対策です。
ClickFixは、偽のエラー表示やセキュリティ警告などを使い、利用者自身に悪意のあるコマンドをコピー・実行させる手口です。ブラウザーの外にあるターミナルなどでコマンドを実行させることで、マルウェア感染や不正なプログラムの実行につなげようとします。
Chromeでは、拡張保護機能を有効にしている場合、コピーしたスクリプトに危険性がないかを確認する仕組みが導入されました。
Googleによると、検査対象となったクリップボードのテキストは、サーバーへ送信する前に個人を特定できる情報(PII)を取り除く処理が行われます。その後、Googleのサーバーでコマンドの挙動などを分析し、危険と判断された場合はChrome上に警告を表示します。
この機能により、利用者が不審なWebサイトの指示に従ってコマンドをコピーしてしまった場合でも、実行前に危険性に気付ける可能性があります。
Geminiを活用して詐欺サイトの検知範囲を拡大
Chromeではこれまでも、一部の対応環境で端末内のAIモデル「Gemini Nano」を利用し、テクニカルサポート詐欺の検知に取り組んできました。
テクニカルサポート詐欺とは、パソコンがウイルスに感染したかのような偽の警告を表示し、利用者に不審なソフトウェアをダウンロードさせたり、偽のサポート窓口へ電話させたりする手口です。
今回、Googleはサーバー上で動作する、より大規模なGeminiモデルを利用する方式に移行したと説明しています。これにより、従来のテクニカルサポート詐欺に加え、偽のウイルス対策ソフトや、偽のブラウザー更新通知を使った詐欺への対応も強化されます。
AIによるWebページの分析を活用することで、従来の仕組みでは見分けにくかった詐欺の手口も検知できるようになることが期待されます。
危険なサイトには警告を表示、悪質なサイトは画面全体でブロック
セーフ ブラウジングの保護機能も強化されています。
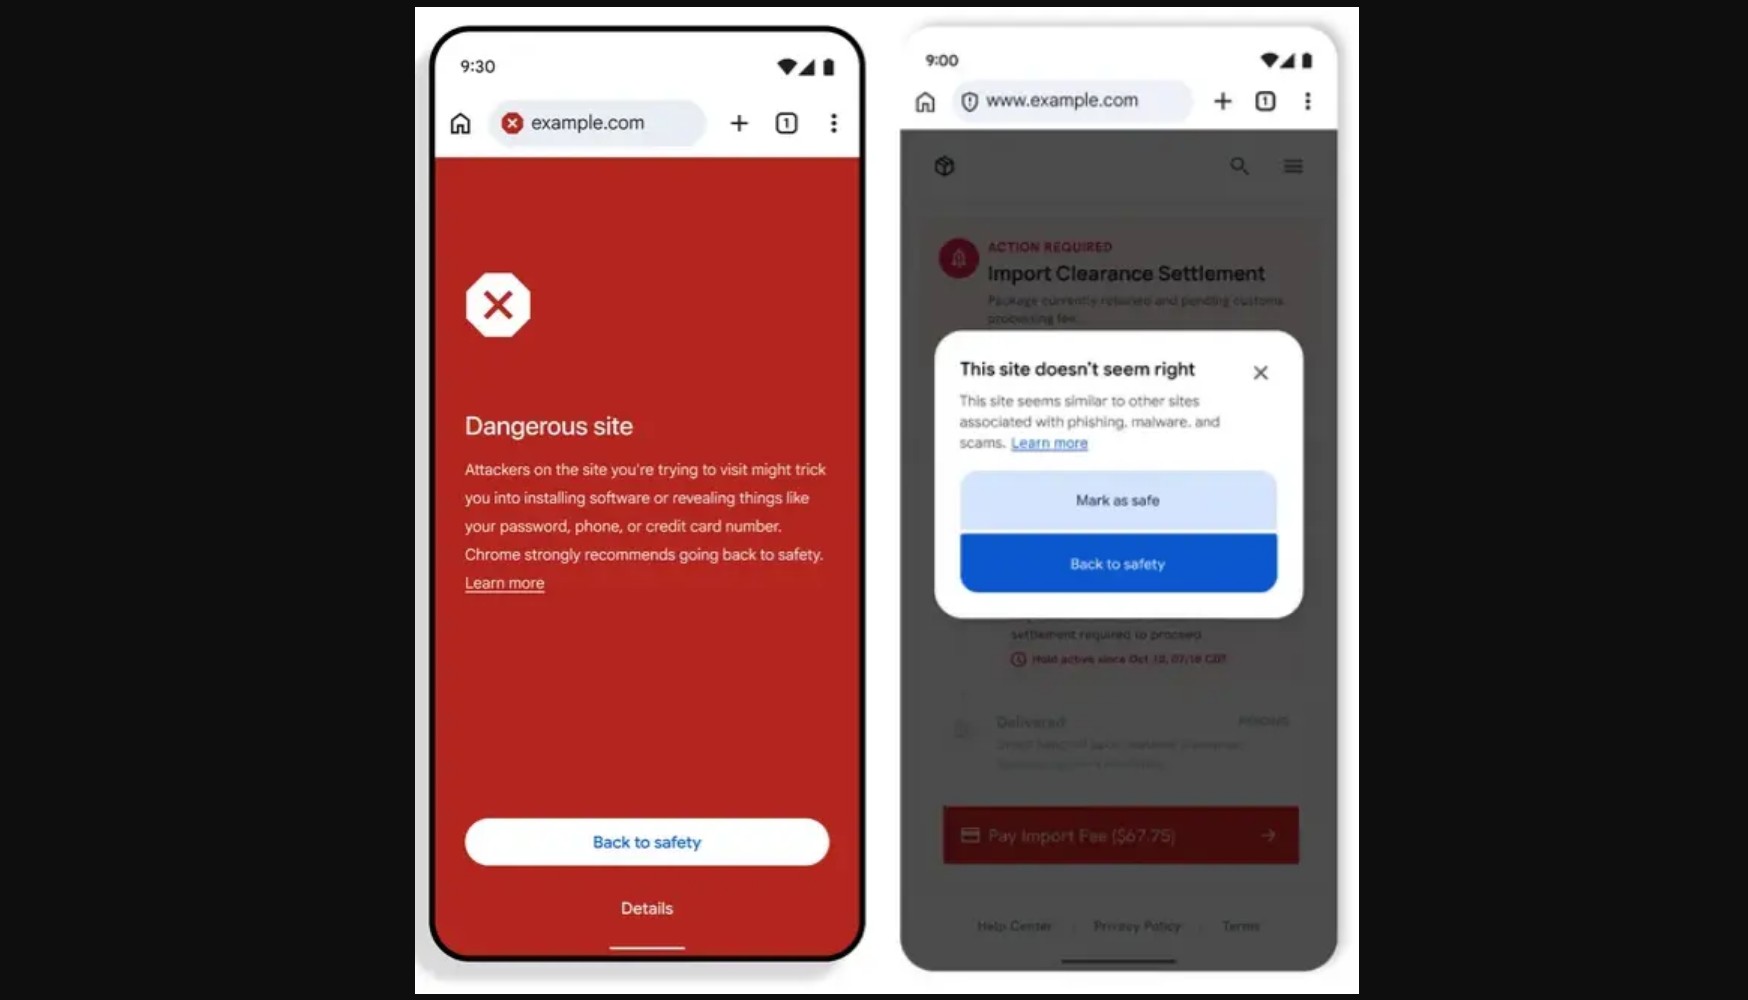
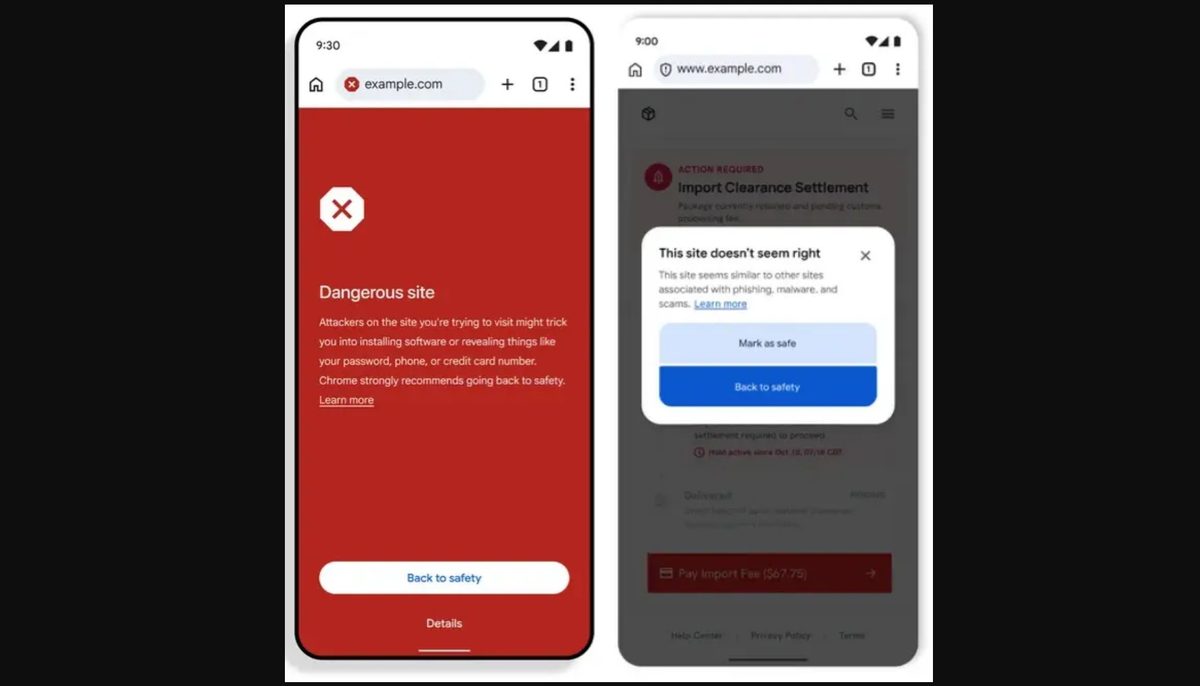
危険性が疑われるWebサイトを開いた場合、Chromeはアドレスバーに盾のアイコンを表示します。アイコンをクリックすると、ページが安全ではないことを示すダイアログが表示され、安全な場所に戻るか、利用者自身の判断で安全なサイトとして扱うかを選択できます。
一方、Googleが明確に危険と判断したWebサイトでは、画面全体を赤い警告表示で覆い、ページの操作をブロックする仕組みも用意されています。既知の脆弱性を悪用するサイトなどにアクセスした際、利用者がそのまま操作を続けてしまうリスクを抑える狙いがあります。
プライバシーへの配慮も説明
クリップボードの内容をサーバーで分析する仕組みについては、プライバシー面も気になるところです。
Googleは、詐欺サイト対策に伴うデータ収集を必要最小限に抑える方針を示しています。また、GeminiによるWebページの分析については、ページの内容を記録・保存したり、AIモデルの学習に利用したりすることはないと説明しています。
ただし、クリップボードの検査では、危険なコマンドを分析するためにテキストがサーバーへ送信される仕組みです。拡張保護機能を利用する際は、こうした動作も理解しておく必要があります。
今回の変更は、Chromeの拡張保護機能を中心に、Webサイトの危険性を判定するだけでなく、利用者自身が危険な操作を実行してしまうケースへの対策を広げるものです。ClickFixのように利用者を巧みに誘導する攻撃が増えるなか、ブラウザー側で実行前に危険性を検知する仕組みの重要性が高まっています。